Comprendre le SOC : le cœur de la défense cyber
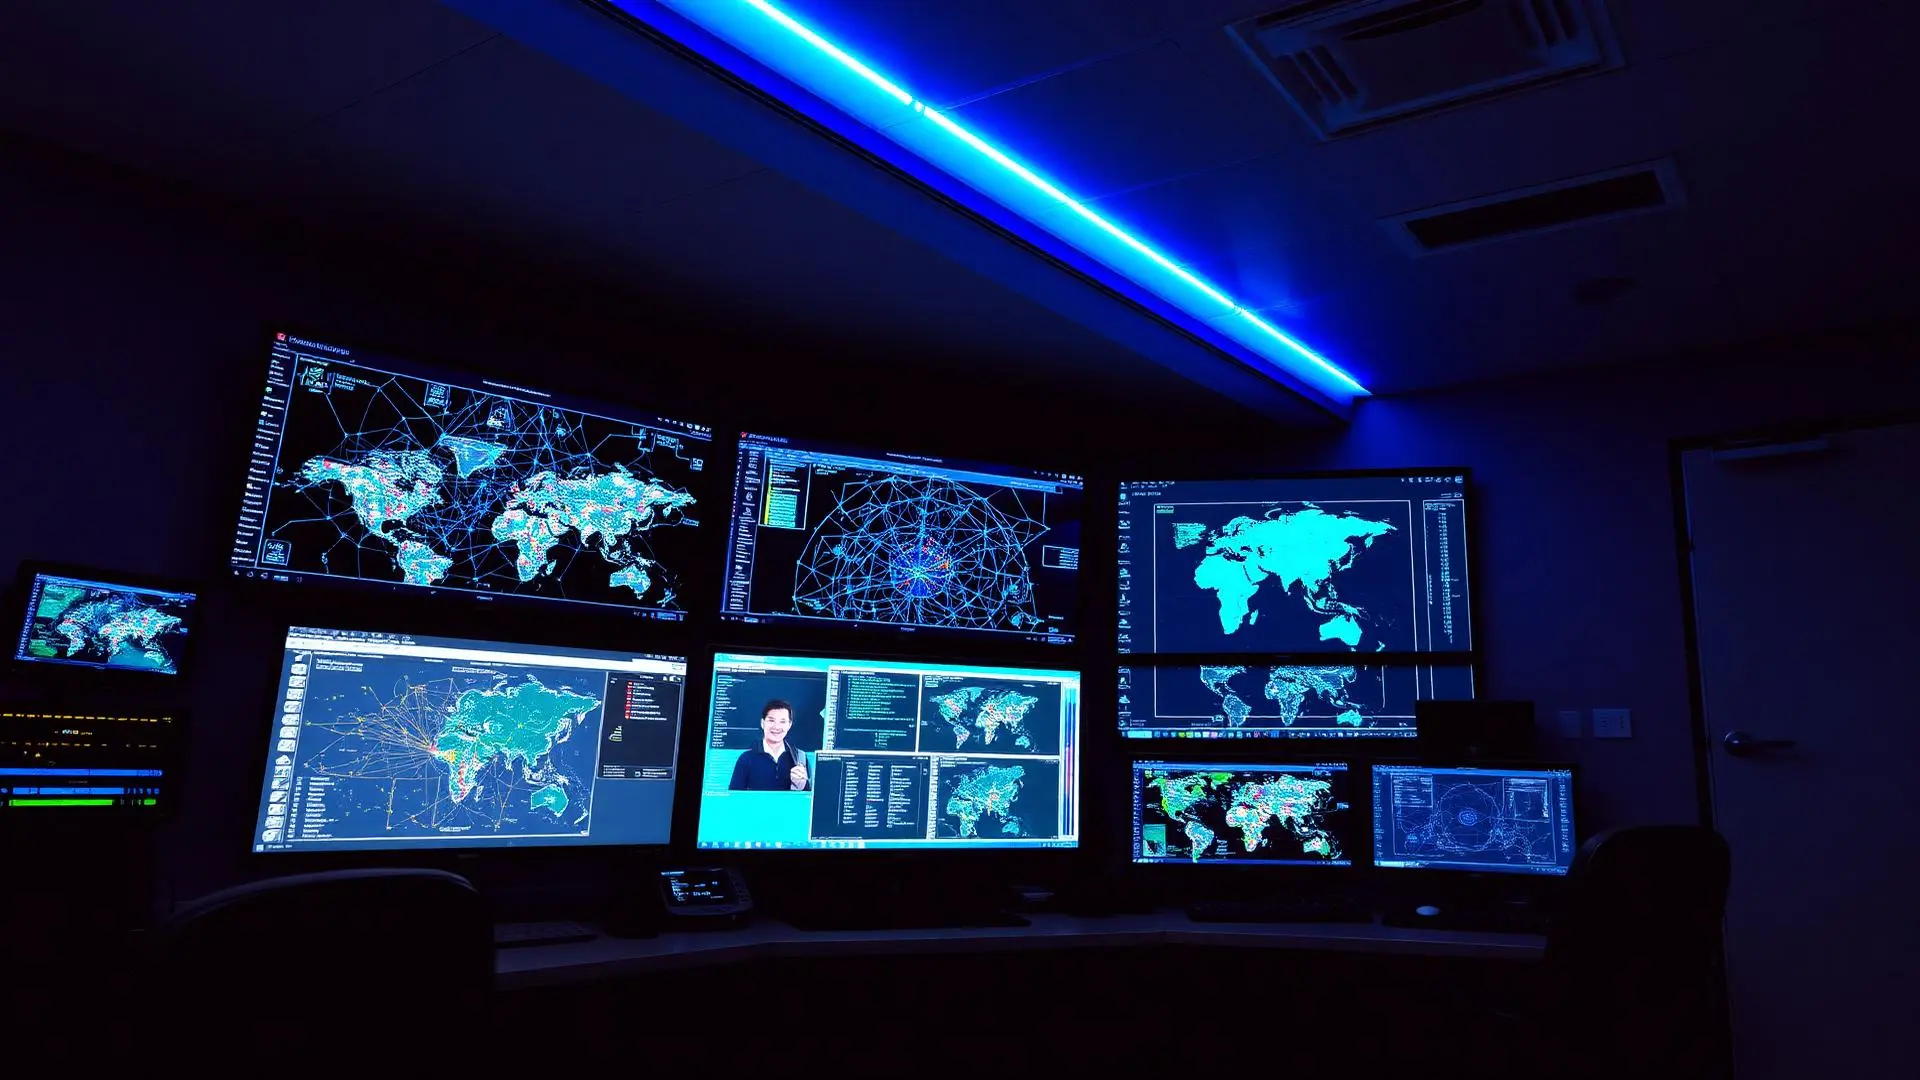
Qu'est-ce qu'un SOC ?
Le Security Operations Center (SOC) est l'unité opérationnelle chargée de surveiller, détecter et répondre aux incidents de sécurité d'une organisation, 24 heures sur 24. C'est le poste de commandement de la cyberdéfense.
Les métiers du SOC
Un SOC mobilise plusieurs profils complémentaires : l'analyste SOC de niveau 1 qui trie les alertes, l'analyste de niveau 2 qui investigue les incidents complexes, et le threat hunter qui recherche proactivement des menaces non détectées par les outils automatisés.
Les outils du quotidien
Les analystes SOC travaillent principalement avec des solutions SIEM (Security Information and Event Management) qui centralisent les journaux d'événements, ainsi que des outils EDR/XDR pour la détection sur les postes de travail et serveurs.
Un tremplin de carrière
Le poste d'analyste SOC constitue souvent une première étape vers des fonctions plus spécialisées : réponse à incident, threat intelligence, ou pentest. C'est une porte d'entrée privilégiée dans le monde de la cybersécurité opérationnelle.